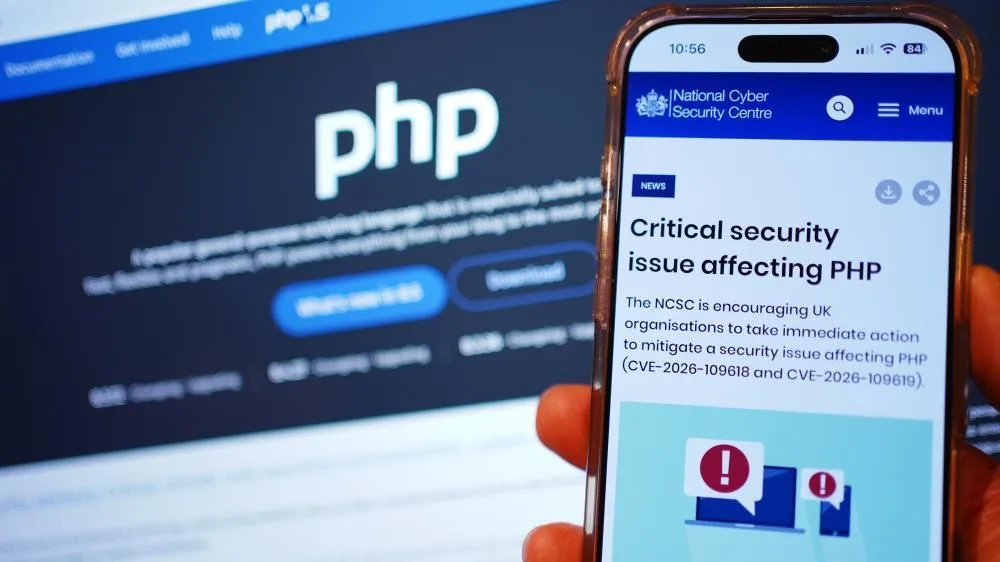
Techfin Insight — Pengelola situs web di seluruh dunia diminta meningkatkan kewaspadaan menyusul ditemukannya celah keamanan kritis pada PHP, bahasa pemrograman yang digunakan untuk menjalankan banyak situs web. Celah yang dikenal dengan nama PHP2Shell ini berpotensi memungkinkan penyerang menjalankan perintah berbahaya dari jarak jauh tanpa perlu masuk ke akun terlebih dahulu. Pada 26 Oktober 2026, peneliti keamanan melaporkan bukti bahwa celah tersebut telah berhasil dieksploitasi di dunia nyata.
Ancaman ini menjadi perhatian karena PHP digunakan oleh berbagai platform web, termasuk WordPress dan sejumlah sistem pengelolaan konten lainnya. Jika server menjalankan versi PHP yang rentan dan belum mendapatkan perlindungan yang memadai, penyerang berpotensi mengambil alih proses yang berjalan di server, mengakses data tertentu, atau mengganggu operasional situs.
Tim keamanan PHP telah merilis pembaruan untuk dua kerentanan utama pada 21 Oktober 2026. Namun, perkembangan ancaman masih berlangsung. Pengelola situs perlu memastikan bahwa server mereka telah mendapatkan perbaikan yang sesuai, bukan hanya memperbarui aplikasi yang digunakan untuk membangun situs.
Apa yang Terjadi pada PHP?
PHP merupakan bahasa pemrograman yang banyak digunakan untuk membangun situs web dan aplikasi berbasis web. Teknologi ini memungkinkan situs menjalankan berbagai fungsi, mulai dari menampilkan konten dinamis hingga memproses formulir dan mengelola data pengguna.
Masalah muncul ketika peneliti menemukan dua kerentanan kritis pada cara PHP menangani memori selama pemrosesan permintaan web. Kedua celah tersebut diberi kode CVE-2026-109618 dan CVE-2026-109619, kemudian dikenal secara kolektif sebagai PHP2Shell.
Dalam kondisi tertentu, penyerang dapat memanfaatkan kelemahan tersebut untuk menjalankan kode dari jarak jauh pada server yang rentan. Serangan tidak selalu membutuhkan autentikasi terlebih dahulu, sehingga perlindungan yang hanya mengandalkan halaman login tidak cukup untuk mengatasi risiko ini.
Kedua kerentanan tersebut memperoleh skor 9,2 dari 10 berdasarkan CVSS v4.0, yang menunjukkan tingkat keparahan tinggi. Tim PHP merilis versi yang telah diperbaiki pada 21 Oktober 2026 dan meminta pengguna segera melakukan pembaruan.
Celah Keamanan Dilaporkan Telah Dieksploitasi
Perkembangan terbaru menunjukkan bahwa ancaman ini bukan lagi sekadar kemungkinan teoretis. Pada 26 Oktober 2026, BleepingComputer melaporkan bahwa peneliti keamanan telah memperoleh bukti teknis keberhasilan eksploitasi PHP2Shell pada instalasi Apache yang menggunakan PHP 8.4.26.
Bukti tersebut berasal dari sistem pemantauan keamanan yang sengaja dibuat untuk menangkap aktivitas serangan. Peneliti menemukan rangkaian aktivitas yang menunjukkan bahwa permintaan berbahaya berhasil memicu eksekusi kode dari jarak jauh, bukan hanya menyebabkan aplikasi mengalami gangguan.
Sebelum temuan tersebut dipublikasikan, Amazon Threat Intelligence juga mendeteksi upaya penyerangan terhadap celah PHP2Shell beberapa hari sebelum pembaruan keamanan resmi tersedia. Namun, laporan awal itu terutama menunjukkan aktivitas pemindaian, pengenalan sistem target, dan penggunaan eksploitasi yang belum berhasil. Bukti yang dilaporkan pada 26 Oktober memberikan konfirmasi yang lebih kuat bahwa eksploitasi berhasil dilakukan pada lingkungan tertentu.
Temuan ini tidak berarti semua situs berbasis PHP telah diserang atau berhasil ditembus. Namun, keberhasilan eksploitasi menunjukkan bahwa pemilik server tidak seharusnya menunda pembaruan keamanan, terutama jika situs mereka dapat diakses langsung dari internet.
Situs WordPress Juga Perlu Diwaspadai
Bagi pemilik situs WordPress, kerentanan PHP perlu diperhatikan karena WordPress menggunakan PHP untuk menjalankan berbagai fungsi inti. Namun, penting untuk memahami bahwa masalah PHP2Shell berada pada lapisan PHP, bukan semata-mata pada WordPress atau plugin tertentu.
Artinya, memperbarui WordPress, tema, dan plugin saja tidak otomatis menutup kerentanan pada PHP yang digunakan server. Perbaikan harus diterapkan pada versi PHP atau paket PHP yang berjalan di lingkungan hosting.
Tim PHP merilis perbaikan untuk versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Instalasi yang menggunakan versi lebih lama pada cabang tersebut perlu diperbarui ke versi yang telah diperbaiki atau mengikuti pembaruan keamanan dari penyedia distribusi maupun hosting masing-masing.
Pengguna PHP 8.1 dan versi yang lebih lama perlu memberikan perhatian tambahan karena versi-versi tersebut sudah tidak menerima pembaruan keamanan reguler dari proyek PHP. Sebagian penyedia sistem operasi dan layanan hosting mungkin menyediakan perbaikan khusus, sehingga pemilik situs perlu memeriksa status dukungan dari penyedia yang digunakan.
Muncul Informasi tentang Kerentanan Tambahan
Situasi keamanan PHP kembali berkembang pada 23 Oktober 2026, ketika tim PHP mengungkapkan informasi mengenai kerentanan tambahan yang diberi kode CVE-2026-115560.
Berbeda dari dua celah PHP2Shell yang telah mendapatkan pembaruan, kerentanan tambahan ini berkaitan dengan kombinasi konfigurasi PHP dan perilaku aplikasi yang tidak umum. Karena membutuhkan kondisi tertentu, tidak semua instalasi PHP otomatis terpapar jalur serangan tersebut.
Dalam pemberitahuan sementaranya, tim PHP merekomendasikan agar pengelola sistem menonaktifkan fitur session upload progress melalui konfigurasi session.upload_progress.enabled=0 sampai pembaruan keamanan yang sesuai tersedia. Rekomendasi ini ditujukan kepada pengelola server yang perlu mengurangi risiko pada konfigurasi yang berpotensi terdampak.
Pengelola situs sebaiknya tidak mengubah konfigurasi server secara sembarangan. Jika PHP dikelola oleh penyedia hosting, langkah yang tepat adalah memeriksa pengumuman resmi penyedia tersebut. Sementara itu, administrator VPS atau server mandiri perlu mengikuti panduan teknis PHP dan memastikan perubahan konfigurasi dilakukan dengan benar.
Apa yang Perlu Dilakukan Pemilik Situs?
Langkah pertama adalah memastikan siapa yang bertanggung jawab mengelola PHP pada server yang digunakan. Pada layanan hosting terkelola, penyedia hosting biasanya menangani pembaruan PHP pada infrastrukturnya. Sementara itu, pengguna VPS atau server mandiri mungkin perlu memasang pembaruan dan memulai ulang layanan PHP sendiri.
Jika kamu menggunakan WordPress, periksa pula status keamanan situs melalui panel hosting dan pastikan inti WordPress, tema, serta plugin tetap diperbarui. Simpan cadangan situs secara berkala agar pemulihan dapat dilakukan jika terjadi gangguan. Pemilik situs bisnis juga sebaiknya memastikan bahwa cadangan tersebut dapat dipulihkan, bukan sekadar tersimpan.
Untuk organisasi yang mengelola server sendiri, pembaruan perlu disertai pemantauan log server dan aktivitas aplikasi. Proses yang tidak biasa, perintah sistem yang dijalankan oleh layanan web, perubahan file yang tidak dikenal, atau koneksi keluar yang mencurigakan dapat menjadi alasan untuk melakukan pemeriksaan lebih lanjut.
Jika ditemukan indikasi kompromi, administrator sebaiknya mengisolasi sistem yang terdampak, mempertahankan log sebagai bahan investigasi, dan meminta bantuan tim keamanan atau penyedia hosting. Memasang pembaruan tetap penting, tetapi pembaruan saja tidak dapat memastikan bahwa sistem yang sebelumnya telah disusupi kembali bersih.
Keamanan Situs Tidak Berhenti pada Pembaruan
Kasus PHP2Shell menjadi pengingat bahwa keamanan situs web tidak hanya bergantung pada aplikasi yang digunakan. Lapisan server, bahasa pemrograman, konfigurasi, dan pengelolaan infrastruktur juga menentukan seberapa besar risiko yang dihadapi.
Kecepatan penerapan pembaruan sangat penting ketika celah keamanan sudah diketahui dan bukti eksploitasi telah muncul. Namun, pemilik situs juga perlu memahami tanggung jawab masing-masing: penyedia hosting menangani bagian infrastruktur sesuai cakupan layanannya, sedangkan pengelola situs tetap perlu menjaga aplikasi, akses akun, dan cadangan data.
Bagi pemilik situs WordPress maupun pengelola aplikasi berbasis PHP, langkah paling penting saat ini adalah memastikan sistem telah mendapatkan perlindungan yang sesuai, mengikuti pengumuman resmi dari penyedia layanan, dan tidak menganggap situs otomatis aman hanya karena masih dapat diakses seperti biasa.
Penulis: Liora Navindra Shasmitha
Kredit Visual: Ilustrasi dan foto pada artikel ini menggunakan sumber berlisensi bebas, aset AI, atau siaran pers resmi yang relevan dengan topik.